
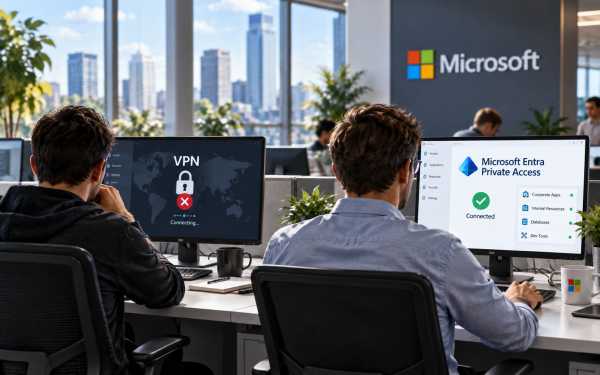
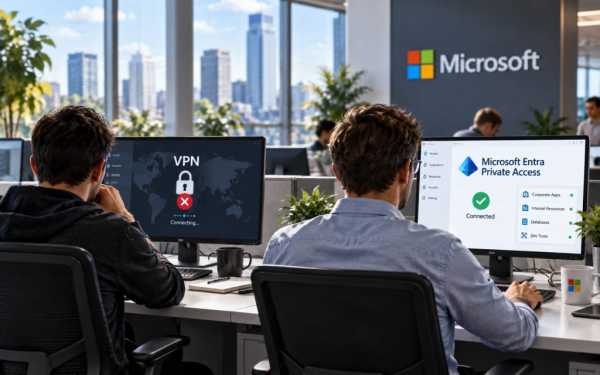
Компанія Microsoft офіційно порадила клієнтам і ІТ-адміністраторам поступово відмовлятися від класичних VPN-рішень на користь власного сервісу Entra Private Access, запропонувавши для цього покроковий план міграції. Про це повідомляє видання Neowin.
Чому VPN більше не влаштовує Microsoft
У добу гібридної та віддаленої роботи компанії традиційно використовують VPN, аби надати співробітникам і підрядникам доступ до внутрішніх ресурсів — зокрема з некорпоративних пристроїв. Проте, за словами Microsoft, класична архітектура VPN спирається на статичні тунелі, апріорну довіру до пристрою та доступ на рівні всієї мережі — а це прямо суперечить принципам моделі Zero Trust.
Компанія перелічує конкретні недоліки застарілого підходу:
- операційне навантаження на підтримку шлюзів, моніторинг пропускної здатності й продуктивності;
- надмірний доступ — користувач часто отримує більше ресурсів, ніж йому реально потрібно;
- ризики через неправильну конфігурацію окремих компонентів, зокрема спліт-тунелювання;
- підвищена привабливість VPN-шлюзів як мішені для зловмисників.
Чим Entra Private Access відрізняється від VPN
Entra Private Access — хмарний компонент екосистеми Entra, який замінює мережевий доступ ідентифікаційним: замість «тунелю» до всієї корпоративної мережі система надає доступ до кожного застосунку окремо, на основі перевіреної особи користувача та стану пристрою. За задумом Microsoft, така модель Zero Trust Network Access дозволяє точково обмежувати те, до чого саме має доступ конкретна людина, замість відкривати їй увесь сегмент мережі.
Чотириетапний план переходу
Замість різкого відключення VPN Microsoft пропонує організаціям поетапну міграцію.
- Оцінка середовища. Визначити межі приватного середовища, оцінити складність робочих навантажень і ризики, перевірити отримані висновки.
- Підготовка інфраструктури Zero Trust. Переконатися, що базові компоненти — умовний доступ Entra Conditional Access з багатофакторною автентифікацією (MFA), облікові записи екстреного доступу, наявні винятки та політики в режимі «лише звіт» — уже налаштовані.
- Пілотне розгортання. Впровадити Entra Private Access із доступом на рівні окремих застосунків, спершу на обмеженій групі користувачів — щоб перевірити працездатність, зібрати відгуки та протестувати механізми відкату на випадок збоїв, а вже потім масштабувати розгортання поетапно.
- Автоматизація моніторингу. Налаштувати безперервне спостереження та реагування на ризики на основі отриманих сигналів, щоб отримувати більше даних про стан доступу в реальному часі.
Що це означає для ІТ-відділів
Ініціатива вписується в загальну стратегію Microsoft з просування продуктів лінійки Entra Suite, які останнім часом отримують оновлення особливо активно.
Компанія позиціонує перехід не як одноразову заміну одного продукту іншим, а як частину ширшої трансформації підходу до безпеки — від довіри на рівні мережі до довіри на рівні ідентичності й конкретного застосунку.
Для організацій, що досі покладаються на застарілі VPN-шлюзи, це означає необхідність спершу провести інвентаризацію застосунків і ризиків, перш ніж розпочинати технічну міграцію.