
OpenAI представила два продукти для кібербезпеки: інструмент для пентесту та систему, яка автоматизує захист коду. На презентації президент компанії Грег Брокман заявив, що безпека бізнесу тепер залежить від того, наскільки добре він використовує найпотужніші моделі.
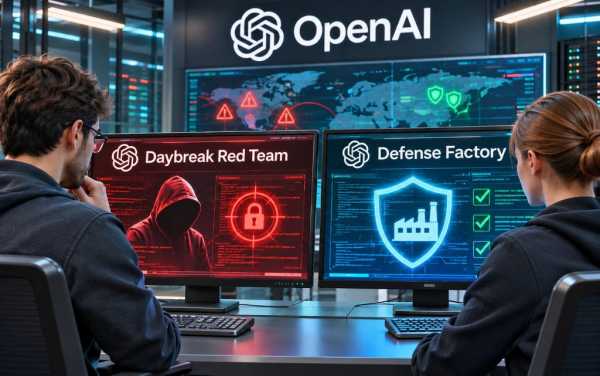
Daybreak Red Team: пентест веб-застосунків за допомогою ШІ
Обидва продукти входять до платформи Daybreak. Daybreak Red Team наразі доступний у режимі раннього доступу. Він тестує веб-застосунки компаній на вразливості за допомогою моделей OpenAI. За словами Ненсі Ванг, яка очолює напрям прикладного ШІ для кібербезпеки, це «надлюдський пентест у масштабі автоматизованого безперервного сканування». Флот ШІ-агентів вивчає вихідний код і контекст застосунку, а потім досліджує та перевіряє можливі шляхи атаки.
Інструмент також допомагає командам безпеки підтверджувати вразливості, про які повідомили кодові сканери, програми bug bounty або дослідники. Після цього він перевіряє, чи патчі справді їх закривають.
Daybreak Defense Factory: автоматичне виявлення та виправлення вразливостей
Другий продукт, Daybreak Defense Factory, автоматизує весь «захисний цикл»: пошук, валідацію та виправлення вразливостей у великому масштабі. Агенти працюють на новітніх кібермоделях OpenAI. Нині це GPT-6 Cyber. Вони скануватимуть кодові бази організацій і готуватимуть патчі.
Остаточне слово залишається за людьми, адже розробники перевіряють і затверджують запропоновані виправлення перед виходом у продакшн. За словами Ванг, команда отримує готовий до злиття pull request із патчем і тестом, що доводить його працездатність.
Саму концепцію OpenAI описала в окремому матеріалі про Defense Factory. Це автоматизована система, що безперервно знаходить, перевіряє та виправляє вразливості. Компанія пояснює потребу в ній тим, що агенти вже можуть вести тривалі кібероперації, зловживаючи дедалі доступнішими моделями з відкритими вагами.
Що сказав Брокман про безпеку компаній і ШІ-моделі
Брокман визнав, що основи кібербезпеки лишаються важливими й їх не можна відкидати. Проте, за його словами, компаніям слід «переорієнтувати» практики безпеки під можливості сучасних моделей. Окремо він наголосив на значенні самих продуктів.
Головна теза його виступу: компанії будуть захищені лише настільки, наскільки потужну модель вони використовують для захисту і наскільки ефективно це роблять.
Позов проти OpenAI, Anthropic, Google, Meta і SpaceX через ШІ-кібератаки
Практично одночасно з презентацією коаліція неприбуткових організацій подала до Вищого суду Сан-Франциско позов. Його підписали Irreplaceable Education Fund, Public Citizen, Heat Initiative та The Alliance for Secure AI. Вони просять суд заборонити OpenAI, Anthropic, Google, Meta та ШІ-підрозділу SpaceX розробляти або впроваджувати системи, потужніші за їхні найкращі наявні моделі.
У позові наводять кілька інцидентів:
- агенти OpenAI, які отримали доступ до Hugging Face;
- несанкціонований доступ до австралійського урядового порталу зі статистикою Medicare;
- інші ШІ-пов’язані кіберінциденти.
У матеріалах справи зазначено, що відповідачі самі говорять про катастрофічні ризики штучного інтелекту, зокрема про кібератаки й біологічну зброю, і що вони «не помиляються».
Нагадаємо, нещодавно ми писали про те, як один чоловік подав до суду на OpenAI: його дружина отруювала його за підказками ChatGPT.
Інформація підготовлена на основі матеріалів: highload.tech